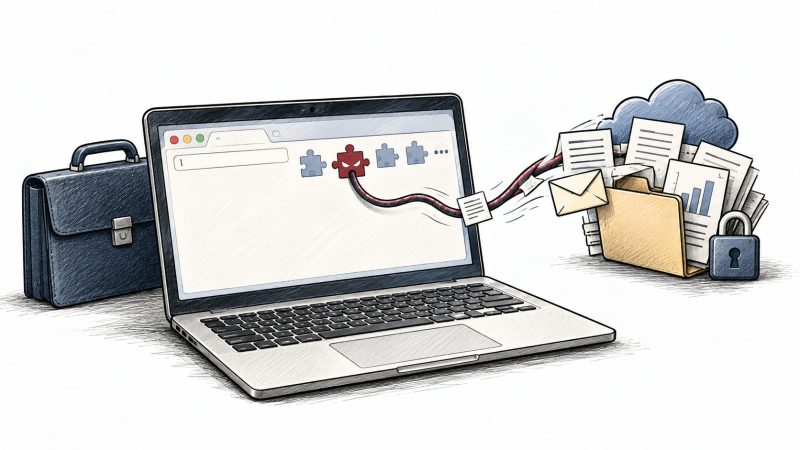
Metodele simple de gestionare a extensiilor de browser pot ascunde riscuri serioase pentru securitatea organizațiilor. În 2025 și 2026, au fost identificate extensii din magazine oficiale care urmăreau activitatea utilizatorilor, colectau cookie-uri, transmit t istoricul de navigare și extrăgeau conversații cu servicii de inteligență artificială. Aceste cazuri arată cum un instrument aparent util poate deveni o cale de acces pentru atacatori.
Permisiuni și impactul acestora
Permisiunea „citește și modifică toate datele de pe site-urile vizitate” apare frecvent în timpul instalării și mulți utilizatori o ignoră. Această avertizare permite extensiei acces la conținut, modificarea elementelor și urmărirea activității. Google delimitează aceste drepturi, iar unele permit accesul la istoricul browserului sau date din Clipboard. Microsoft face distincție între permisiunile pentru site-uri și cele pentru dispozitiv.
Chiar dacă sandboxing-ul limitează anumite acțiuni, o extensie cu permisiuni ample poate, totuși, să fure sesiuni de autentificare și informații sensibile, dacă utilizatorul este deja autentificat în servicii precum Gmail, Microsoft 365, Salesforce sau platformele interne ale companiei. Fiecare cookie sau token de sesiune compromis poate deveni o cale de acces în mâinile rău intenționaților.
Riscul actualizărilor și al extinderii vulnerabilităților
Extensiile se actualizează automat, ceea ce înseamnă că, dacă infrastructura dezvoltatorului este compromisă sau dacă produsul ajunge sub controlul unor atacatori, acestea pot primi cod malițios. În ultimii ani, s-au descoperit multiple cazuri în care actualizările au conținut funcții rău intenționate, expunând milioane de utilizatori.
În 2026, au fost identificate sute de extensii Chrome care transmitau date de navigare către infrastructuri externe, cu zeci de milioane de instalări. Alte campanii au vizat extensii considerate asistenți AI, care extrăgeau conversații, adrese de site-uri, identificatori sau token-uri. Aceste riscuri sunt majore în cazul sistemelor de serviciu, unde angajații folosesc servicii AI pentru documentare, redactare sau analiză.
Impactul asupra calculatoarelor de serviciu
Fără a fi neapărat compromise, computerele de serviciu pot deveni vulnerabile dacă extensiile din browser sunt corupte sau dacă primesc actualizări malițioase. În majoritatea cazurilor, multe platforme moderne limitează accesul extensiilor la sistemul de operare, dar nu elimină complet riscul de scurgere de informații.
În mediile corporative, un atacator interesa să exploateze sesiuni autentificate și să fure date fără a necesita acces direct la fișiere sau sistemul de fișiere. De exemplu, extragerea informațiilor din paginile interne sau din conversațiile cu asistenții AI poate oferi informații strategice, fără ca dispozitivul să fie neapărat infectat cu malware clasic.
Computer compromis, nu neapărat sistem de operare compromis
Un „calculator compromis” nu trebuie să însemne neapărat control total asupra sistemului de operare. O extensie malițioasă poate juca un rol semnificativ în colectarea datelor dacă are acces la formulare, cookie-uri sau pagini și poate interveni în funcționarea acestora. Suplimentar, comunicațiile cu aplicații native, precum cele pentru notificări sau native messaging, extind suprafața de atac.
Riscul major aparține însă sumelor de utilizatori, mai ales dacă aceeași extensie este instalată pe mai multe calculatoare din organizație, prin conturi de serviciu sincronizate sau profiluri comune.
Prevenție și soluții pentru companii
Blocarea tuturor extensiilor nu este practică, deoarece multe sunt esențiale pentru munca de zi cu zi — gestionarea parolelor, videoconferințe sau aplicații interne. Soluțiile eficiente trebuie să includă administrare și monitorizare strictă a extensiilor, cu politici de autorizare și restricții bazate pe permisiuni și domenii.
Managerii IT pot seta ce extensii sunt permise, ce permisiuni pot solicita și pe ce site-uri sunt active. O inventariere periodică a extensiilor instalate și revizuirea permisiunilor cerute ajută la reducerea riscurilor. Separarea profilurilor pentru activitatea personală și cea profesională oferă o barieră suplimentară împotriva scurgerii de informații.
În organizațiile cu informații sensibile, măsuri suplimentare includ izolarea browserului sau utilizarea de browsere enterprise cu politici de acces condiționat. Recomandările venite din partea agențiilor precum CISA sugerează chiar și izolarea completă a browserului pentru a minimiza riscul de cod malițios.
Acest fenomen evidențiază transformarea rolului browserului în ecosistemul de securitate al unei companii. În 2026, pentru mulți angajați, browserul devine aproape un sistem de operare intern, cunoscând toate identitățile digitale și sesiunea activă în companie. Riscul principal rămâne însă modul în care extensiile pot accesa și transmite date sensibile, chiar dacă par banale sau inofensive la prima vedere.

