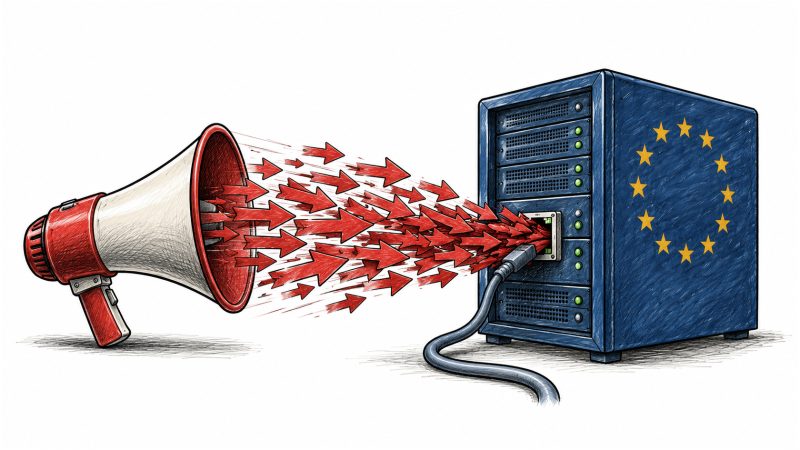
Un site al unei instituții publice din România nu se mai încarcă, iar pe un canal de mesagerie apare imediat o revendicare însoțită de steaguri, amenințări și capturi de ecran. Situația poate fi interpretată atât ca un atac cibernetic, cât și ca o problemă temporară generată de trafic ostil, ilustrând impactul și dificultățile evaluării incidentelor de tip DDoS în contextul hackerismului activism.
Impactul atacurilor DDoS și diferențele de interpretare
Atacurile de tip Distributed Denial of Service (DDoS) pot duce la blocarea temporară a accesului la site-uri, fără a compromite datele sau sistemele interne. În cazul unui atac, se diferențiază între efectul tehnic de indisponibilitate și eventualele consecințe asupra datelor sau funcționării complete a sistemului. Un incident de scurtă durată poate însemna doar o perturbare temporară, dar în unele situații, aceste întreruperi pot afecta activitatea unei instituții, utilizatori sau tranzacții critice.
În cadrul unei evaluări, este esențial să se analizeze atât cât de mult a fost afectată funcționarea serviciului, cât și impactul asupra utilizatorilor. Numărul revendicărilor publice, precum cele aparținând hackerilor sau grupărilor hacktiviste, nu indică automat amploarea reală a perturbărilor generate.
Raportul european despre amploarea fenomenului
Raportul ENISA Threat Landscape 2026, publicat pe 22 septembrie, analizează evenimente din 2025. Conform acestuia, 51% dintre incidentele înregistrate au avut impact redus și au vizat în principal administrația publică. În aceeași evaluare, peste 4.700 revendicări de hacktivism au fost documentate, majoritatea (peste 89%) fiind legate de atacuri DDoS.
Un alt raport al ediției din 2025, care acoperă perioada 1 iulie 2024 – 30 iunie 2025, indică o creștere a atacurilor DDoS raportate, de la 77% din incidente în această perioadă față de o cifră mai mică în anul anterior. Totalul incidentelor analizate pentru 2025 a fost de 4.875. Aceste cifre evidențiază prevalența atacurilor de tip DDoS, însă nu trebuie interpretate ca o scădere sau creștere exactă, având în vedere diferențele de metodologie și perioade de observație.
Impactul acestor atacuri diferă în funcție de contracarare și de severitatea perturbării. De exemplu, o companie poate suferi pierderi mai mari după un atac care compromite operațiunile critice, chiar dacă frecvența atacurilor este mai redusă decât a celor mai frecvente înregistrări.
Fenomenul hacktivismului este influențat de evenimente politice și conflicte. Campanii împotriva unor instituții sau companii pot fi declanșate de declarații ale liderilor, alegeri sau sprijin pentru alte state, precum Ucraina. Obiectivele urmăresc adesea vizibilitatea și simbolistica, iar impactul situației tehnice poate fi selectiv și limitat, dar folosit pentru amplificarea mesajului politic.
Funcționarea unui atac DDoS și consecințele reale
Un atac DDoS încearcă să facă un serviciu indisponibil prin generarea unui volum mare de trafic provenit din multiple surse. Unele atacuri saturesc conexiunile, altele consumă resursele suficiente pentru ca aplicația să nu mai răspundă. Distribuirea traficului îngreunează blocarea simplă a unei singure adrese IP și implică utilizarea dispozitivelor compromise sau voluntarilor.
La nivelul aplicațiilor, anumite solicitări repetitive pot consuma resurse excesive, afectând funcționarea serviciului chiar cu un volum moderat de trafic. Diferența între un volum mare de trafic și complexitatea cererilor explică de ce capacitatea de bandă nu este întotdeauna indicatorul relevant pentru rezistența unui serviciu.
Indisponibilitatea unui portal nu înseamnă neapărat compromiterea sau furtul de date. Totuși, utilizatorii pot întâmpina probleme majore dacă serviciul devine inaccesibil pentru perioade lungi, afectând operațiuni precum plăți online, depuneri sau verificări. În astfel de cazuri, gravitatea se măsoară în funcție de durata și dependența utilizatorilor de respectivul serviciu.
De exemplu, o pagină administrativă atacată în apropierea unui termen restricționat poate crea întârzieri și solicitări telefonice, dar și probleme de livrare a documentelor importante. Durata și momentul atacului influențează în mod direct impactul său, chiar dacă serviciul tehnic poate fi readus în parametri în scurt timp.
Infrastructura comună în rețea și punctele de întâlnire ale serviciilor amplifică potențialele efecte ale atacurilor. O perturbare în componente esențiale poate afecta și alte aplicații, chiar dacă fiecare portal are un inventar public de pagini. Monitorizarea experienței utilizatorilor și verificarea din surse independente pot oferi o imagine mai clară asupra impactului real.
Efectele de după atac nu se limitează la volumele de trafic oscior. Clienții abandonează coșurile de cumpărături, iar echipele implicate trebuie să gestioneze solicitări și să repare eventuale daune morale sau financiare. În cazul unei instituții, consecințele pot include creșterea solicitărilor și aglomerarea ghișeelor, chiar dacă sistemele tehnice sunt repuse rapid în funcțiune.
Probabil, o acțiune de protecție trebuie să acopere și riscul de blocare a accesului legitim, aplicând filtre și limitări geolocalizate doar dacă impactul asupra utilizatorilor legitimi rămâne redus.
Propaganda și manipularea în urma incidentelor tehnice
Pentru grupările hacktiviste, capturile de ecran și revendicările simple devin materiale utile pentru campanii de comunicare. O fotografie cu o notificare de eroare poate fi distribuită rapid, ca o dovadă a incapacității unei instituții, independent de situația tehnică reală.
Operațiunea Eastwood, coordonată în iulie 2025 de Europol și Eurojust, a vizat rețeaua prorusă NoName057(16) și a afectat peste o sută de sisteme informatice, printre care și cele din România. Recrutarea membrilor s-a făcut adesea prin mecanisme inspirate din jocuri, cu recompense și clasamente, atrăgând și simpatizanți motivați atât ideologic, cât și financiar.
Atribuirea atacurilor unor stat sau grupări este dificilă fără dovezi concludente. Sprijinul politic și infrastructura folosită pot fi înțelese diferit, iar confuzia între activism și comandă directă afectează interpretarea reală a pericolului.
Mesajele instituțiilor afectate trebuie să fie precise, să explice ce funcționalități sunt indisponibile, ce alternative există și ce s-a confirmat despre integritatea datelor. Încurajarea comunicației clare poate limita propagarea zvonurilor și poate reduce impactul comunicărilor exagerate ale atacatorilor.
Prevenție și limitare fără a ignora amenințarea
Protecția împotriva atacurilor durează în special în înțelegerea infrastructurii și a dependențelor. În colaborare cu furnizorii de servicii, trebuie stabilită în avans strategia de filtrare și de suplimentare a capacității. Filtrarea pre-tranzacție poate preveni blocarea conexiunilor, dar nu trebuie să consume resurse inutile dacă nu este combinată cu alte măsuri.
Utilizarea rețelelor de distribuție a conținutului și implementarea unor protecții pentru aplicații pot reduce expunerea. Totuși, o configurare incorectă sau o infrastructură comună expusă pot fi vulnerabilități exploitabile. Verificările contractuale și comunicarea cu furnizorii, în timpul unui incident, sunt esențiale pentru gestionarea costurilor și a resurselor.
Continuarea funcționării în condiții limitate, prelungite, trebuie să includă planuri alternative și teste prealabile, astfel încât serviciile esențiale să rămână accesibile. Echipele trebuie să fie pregătite să intervină chiar și în situații de indisponibilitate temporară, pentru a reduce efectele negative asupra utilizatorilor și operațiunilor.

