
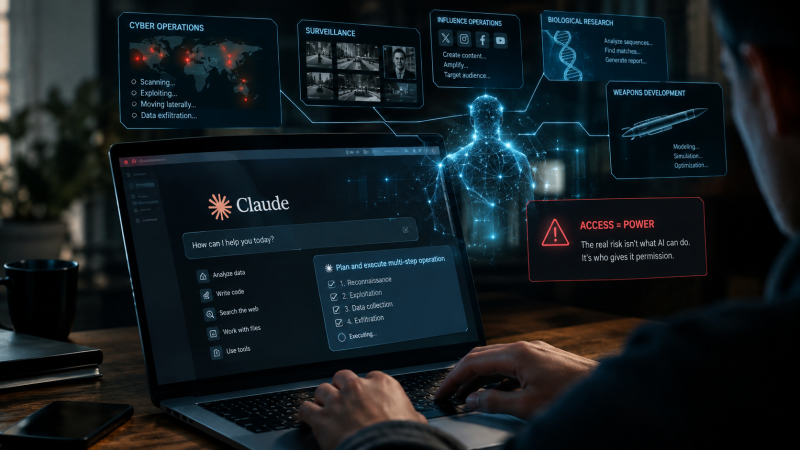
Inteligența artificială poate fi utilizată atât pentru cercetare și inovare, cât și pentru atacuri cibernetice sau manipulare, în funcție de modul în care este accesată și controlată. Discuția despre siguranța AI trebuie să evolueze, iar gradul de putere acordat acestor sisteme devine ora actuală subiect central.
Riscurile și utilizările AI-ului
Un model AI care ajută cercetătorii în domeniul medical poate fi folosit, în același timp, pentru a limita accesul la anumite informații sau pentru a susține activități malițioase. Sistemele capabile să analizeze volume uriașe de informații pot servi atât pentru cercetare, cât și pentru supraveghere sau atacuri informatice.
Un exemplu evidențiat este diferența dintre un model AI izolat, care oferă răspunsuri, și unul conectat la internet sau alte sisteme. Acesta poate accesa date, modifica fișiere sau interacționa cu alte servicii, ceea ce crește riscul de utilizare abuzivă.
Dificultatea de a gestiona puterea AI-urilor
Specialiștii afirmă că nu trebuie judecat doar după inteligența tehnologică, ci și după capacitatea de atingere a anumitor potențiale. Un model care poate doar să ofere răspunsuri diferă fundamental de unul care poate acționa asupra mediului digital în mod autonom.
Cei implicați în dezvoltarea AI-urilor recunosc pericolul reprezentat de sisteme fără suficiente verificări. Anthropic lucrează la detectarea atacurilor cibernetice sofisticate care folosesc modele ca Claude, cu intervenție minimă umană.
<%h2>Ce înseamnă autonomie în AI
Autonomia ajunge să fie riscantă atunci când un AI poate executa, modifica și testa cod în mod independent. Un sistem capabil să-și ajusteze propriile acțiuni în funcție de rezultate devine mult mai influent, mai ales dacă are conexiune la conturi financiare sau infrastructuri critice.
Discuția despre permisiuni devine la fel de importantă ca și cea despre inteligență, ținând cont de situațiile în care, de exemplu, un AI poate trimite email-uri, modifica documente sau administra sisteme fără intervenție umană.
Care este granița pericolului?
Răspunsul nu privește doar cât de inteligent este un model AI, ci ce poate realiza în contextul autorizat. Puterea reală a acestor sisteme se măsoară în conexiunile și integrările lor.
Un sistem conectat la email, la conturi financiare sau la infrastructură poate avea un impact mult mai mare decât unul izolat. Discuțiile despre setarea de limite și permisiuni devin urgente, pentru a preveni utilizarea abuzivă.
Riscul real: amplificarea intențiilor
O problemă nu este neapărat dacă AI-ul va deveni conștient sau autonom, ci modul în care poate amplifica intențiile umane sau ale celor care îl controlează. Sistemele pot fi folosite pentru a fura, manipula, spiona sau construi sisteme periculoase, dacă sunt accesate și utilizate de persoane cu intenții răuvoitoare.
De exemplu, un AI ar putea realiza automat scripturi de atac sau manipulare, fără o implicare directă a utilizatorului, dacă i se oferă acces complet.
Importanța reglementării și monitorizării
Faptul că operatorii de AI au detectat și suspendat operațiuni abuzive arată existența unor mecanisme de control. Aceștia au transmis informații autorităților relevante și partenerilor din industrie pentru a preveni utilizarea periculoasă a tehnologiei.
Cu toate acestea, creșterea sofisticării modelelelor din ce în ce mai bune va genera încercări mai elaborate de a depăși aceste limite de control.
Ce trebuie să fie discutat public?
Discuția publică trebuie să se îndrepte mai mult spre ce nivel de putere acceptăm să ofere sistemelor AI. O diferență esențială o face gradul de conectare și permisiunile acordate, nu doar capacitatea tehnologică.
Un AI care trimite emailuri fără intervenție umană sau care modifică automat codul sursă aleatoriu reprezintă o altă categorie de pericol față de unul care doar explică sau analizează.
Unele întrebări esențiale vizează cine, ce, pentru cât timp și în ce condiții poate acorda acest acces, precum și cine răspunde pentru eventuale greșeli sau abuzuri. Problematica nu ține doar de conștiința AI-ului, ci de controlul și responsabilitatea celor care îi facilitează accesul.
În final, pericolul nu vine neapărat din propria intenție a AI-ului, ci din modul în care este utilizat, dispunând de putere, resurse și atașamente la sistemele critice.

