
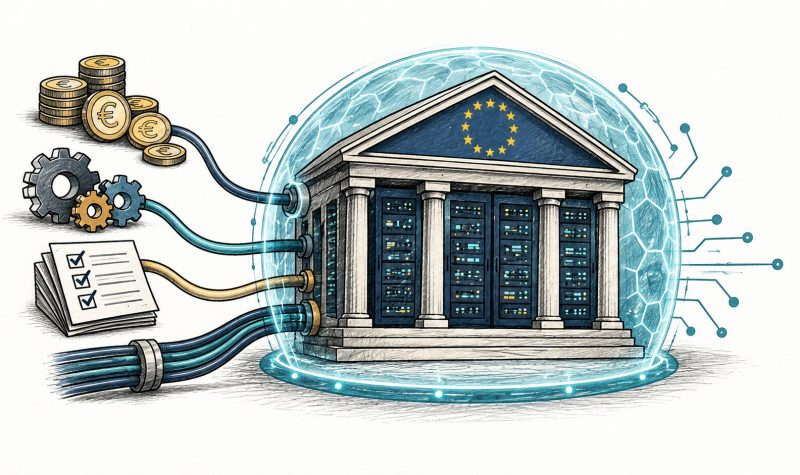
Un an și jumătate după intrarea în vigoare a regulamentului european DORA, băncile trebuie să investească în reziliența digitală nu doar pentru a se conforma, ci și pentru a asigura protecție reală. Costurile acoperă inventarierea sistemelor, rescrierea contractelor, monitorizarea furnizorilor și pregătirea angajaților, ridicând factura în funcție de dimensiunea fiecărei instituții.
Conformitatea are un cost vizibil, reziliența ascunsă
Un sondaj Deloitte din 2025 a indicat că 64% dintre organizații planificau cheltuieli între două și cinci milioane de euro pentru implementare. Alți 17% nu aveau încă estimări clare. Costurile s-au acumulat din proiecte existente în securitate, cloud și continuitate, accelerate de regulament.
Costul aparent cel mai vizibil este cel al conformității informatice. Băncile trebuie să identifice serviciile, furnizorii și impactul indisponibilității lor. Registrul relațiilor cu furnizorii externi reprezintă o sarcină dificilă, mai ales pentru instituțiile mari, în care contractele sunt împărțite între departamente diferite.
Pentru băncile mici, principiul proporționalității limitează unele obligații, dar nu elimină munca de bază. Costul specialiștilor, al testelor și al renegocierii contractelor se împarte la un număr mai mic de clienți, însă efortul poate fi mai mare raportat la resurse.
Costul dovezii de conformitate include demonstrarea funcționării sistemelor, testării periodicie și menținerii evidenței. Băncile trebuie să fie capabile să arate că răspund în mod concret la incidente și că au proceduri și date curate pentru demonstrație.
Schimbarea modului de lucru implică integrarea riscului informatic în deciziile de afaceri, ceea ce necesită analize aprofundate la gestionarea migrării în cloud sau a noilor furnizori. Aceste măsuri consumă timp și pot încetini proiectele, fiind totodată o parte relevantă pentru reziliență.
Furnizorii externi mută costul, nu și răspunderea
Regulamentul reafirmă că externalizarea tehnologiei nu externalizează responsabilitatea. În noiembrie 2025, autoritățile europene au publicat o listă a furnizorilor critici de servicii TIC, care sunt supuși controlului european, dar obligațiile interne rămân.
Procesul responsabilității începe cu clasificarea serviciilor și identificarea dependențelor. Un contract poate promite o disponibilitate de 99,9%, dar nu garantează recuperarea datelor sau mutarea serviciului la alt furnizor. Clauzele contractuale trebuie să includă scenarii de ieșire și planuri de continuitate, pentru a putea fi executate.
Costurile reduncanței și redundanței sunt semnificative, în special dacă se optează pentru multiple conexiuni și furnizori secundari. Două aplicații realizate de furnizori diferiți pot rula în același cloud, crescând complexitatea inventarului și verificărilor. Demonstrabilitatea redundanței solide necesită instrumente și cooperare între instituții.
Redundanța nu înseamnă duplicare mecanică: o copie aflată în aceeași zonă de risc poate eșua împreună cu sistemul principal. Băncile trebuie să demonstreze că planurile de recuperare sunt realiste și eficiente pentru a diminua costurile și timpii de intervenție în caz de incident.
Negocierea cu furnizorii poate fi dificilă, în special pentru instituțiile mici, fără puterea de a modifica direct contractele sau de a realiza audituri. Asociațiile și mecanismele europene de supraveghere pot reduce costurile, însă răspunderea finală rămâne în responsabilitatea băncii.
Testarea convertită în capacitate operatională
Regulamentul solicită efectuarea de teste periodice și robuste, proporționale cu profilul de risc. Costurile implică mobilizarea echipelor de tehnologie, securitate, juridic și management pentru a realiza teste care să simuleze atacuri și scenarii de criză.
Un procent de doar 8% dintre bănci și-au declarat conformitatea deplină în domeniul testării, indicând dificultăți semnificative în implementare. Testările trebuie să nu doar să identifice vulnerabilități, ci și să asigure restabilirea serviciilor în timpi acceptați.
Pentru autoritățile europene de supraveghere, prioritățile pentru 2026-2028 includ implementarea DORA, răspunsul rapid la incidente și gestionarea furnizorilor. Verificările vizează, de asemenea, managementul schimbărilor informatice și influența lor asupra stabilității sistemelor.
Reducerea timpului de detectare și recuperare devine principalul indicator de eficiență. Măsurătorile includ timpul pentru identificarea cauzei, procentul serviciilor restaurate și calitatea datelor recuperate, precum și comunicarea către clienți și autorități.
Factura versus pierderea evitată
Estimarea totală a costurilor acoperă cheltuieli pe mai mulți ani, incluzând licențe, personal, audituri și actualizări regulate. Unele investiții în tehnologie înlocuiesc cheltuieli anterioare, precum automatizarea raportării sau simplificarea aplicațiilor.
Riscul unuia sau mai multor incidente majore poate genera plăți pentru despăgubiri, pierderea veniturilor și afectarea încrederii publice. Pierderile încadrate de autoritățile europene reflectă o creștere persistentă a dependenței de cloud și furnizori externi, pentru care reguli mai stricte sunt în curs de implementare.
Calculul bugetului de reziliență trebuie să compare costul de protecție cu pierderea potențială. Deciziile de protecție prioritară se iau în funcție de serviciile critice, precum plățile și autentificarea, și de timpul acceptabil pentru recuperare.
După primul an de implementare, costurile variază în funcție de mărimea băncii, vechimea sistemelor sau gradul de externalizare. Un program sănătos separă cheltuielile pentru conformitate de cele pentru schimbări tehnologice care îmbunătățesc capacitatea de recuperare, prioritizând elementele critice.
DORA devine o disciplină de conducere dacă permite băncilor să știe exact ce servicii trebuie protejate, timpul de disponibilitate și modul de reacție în situații de criză. Această claritate presupune costuri, însă evită costuri ulterioare și pierderi majore.

