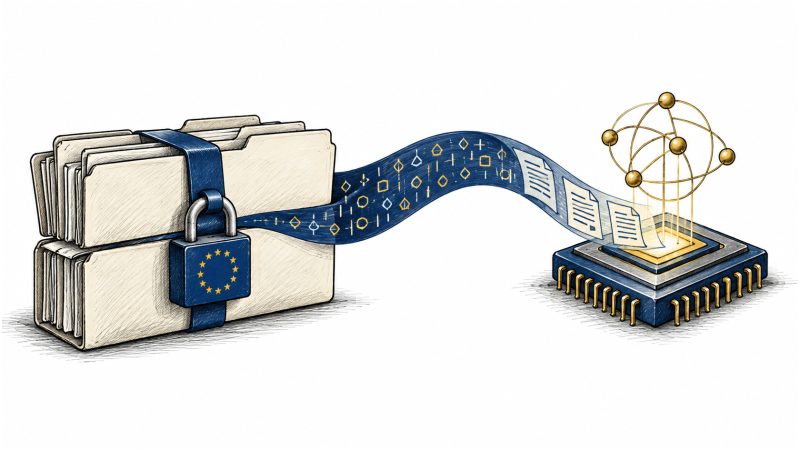
Un document furat nu trebuie să fie citit imediat pentru a avea valoare, iar atacatorii pot păstra arhive criptate sau comunicații indecifrabile pentru momente ulterioare, în așteptarea unor tehnologii de decriptare mai eficiente. Strategia „colectează acum, decriptează mai târziu”, asociată cu dezvoltarea calculatoarelor cuantice, presupune că anumite date vor rămâne valoroase suficiente timp pentru a justifica păstrarea lor până când protecția criptografică devine vulnerabilă.
Calculatoarele cuantice și impactul asupra criptografiei
Criptografia online are multiple funcții, precum protejarea conținutului, stabilirea cheilor comune sau verificarea autenticității prin semnături digitale. Un calculator cuantic suficient de puternic poate rezolva eficient probleme matematici fundamentale pentru algoritmi precum RSA sau criptografia pe curbe eliptice folosind algoritmul lui Shor, ceea ce compromite securitatea acestor mecanisme. Criptarea simetrică, utilizată frecvent pentru conținut, are o vulnerabilitate diferită, unde algoritmul lui Grover poate accelera anumite căutări, dar nu afectează tot sistemul în același mod. Dimensiunea cheilor și implementarea rigorasă sunt factori decisivi în menținerea securității pe termen lung.
Atacatorii pot urmări componenta care protejează sau stabilește cheia, ceea ce înseamnă că un fișier criptat robust poate fi vulnerabil dacă cheia sa este accesibilă și dacă mecanismul de protecție devine vulnerabil în urma unor evoluții tehnologice. La fel, semnăturile digitale și mecanismele de verificare a autenticității pot fi compromise dacă algoritmii devin vulnerabili, punând în pericol integritatea și originea informațiilor. În prezent, numărul de qubiți anunțat într-un comunicat nu garantează automat posibilitatea unui atac relevant asupra sistemelor reale, fiind nevoie ca și calitatea corecției erorilor și resursele pentru calcule să fie luate în calcul.
Pericolele transmiterii datelor pe termen lung
O companie care transmite planuri de produs cu un ciclu comercial de 15 ani poate avea date capturate sau arhivate, fără ca informația să fie explicată de procesul de criptare. În cazul în care mecanismul de protecție a cheilor devine vulnerabil peste ani, aceste informații pot deveni valoroase și exploatabile ulterior. La fel, datele referitoare la persoane, documente confidențiale sau configurații de infrastructură pot rămâne sensibile mult timp după transmitere.
În cazul protocoalelor cu forward secrecy, compromiterea unei chei de lungă durată nu permite descifrarea automată a sesiunilor anterioare, însă dacă schimbul de chei folosește o problemă matematică vulnerabilă la calculul cuantic, această protecție devine ineficientă. Actualizarea infrastucturii nu rezolvă automat arhivele capturate anterior, iar copierea și păstrarea datelor pot avea consecințe pe termen lung, indiferent dacă comunicarea ulterioară utilizează mecanisme de criptare mai moderne.
Securitatea arhivelor depinde de întregul traseu al cheii și de protecția mecanismelor, nu doar de algoritm. Un fișier criptat cu un algoritm robust și o cheie sigură poate deveni vulnerabil dacă structura pentru generarea și gestionarea cheii este compromisă. Semnăturile digitale, elemente importante pentru încrederea în originea datelor, pot fi folosite de atacatori pentru a crea dovezi false dacă mecanismul de semnare devine vulnerabil.
Avansul criptografiei postcuantice și migrarea sistemelor
Criptografia postcuantică utilizează mecanisme considerate rezistente atît la atacuri clasice, cît și la cele cu calculatoare cuantice. Aceasta poate fi implementată și pe calculatoare obișnuite, fără necesitatea achiziționării unor echipamente speciale, precum calculatoare cuantice.
În august 2024, Agenția NIST a introdus trei standarde principale: ML-KEM pentru stabilirea cheilor, ML-DSA și SLH-DSA pentru semnături digitale. Aceste standarde permit tranziția de la promisiuni generale la soluții implementabile, însă nu garantează automat securitatea oricărui produs „quantum safe”. Implementarea și integrarea efectivă în protocoale influențează nivelul de protecție, iar migrarea sistemeor poate necesita adaptări la dimensiunea mesajelor, certificatelor și performanței.
Recomandările pentru trecere includ verificarea compatibilității între sistemele noi și cele vechi, pentru a evita situațiile în care conexiunile revin la mecanisme vechi, vulnerabile. O actualizare nu înseamnă implicit că toate comunicațiile devin postcuantice, iar testarea trebuie să includă și situații de revenire la protocoalele anterioare.
Pentru Europa, strategia adoptată în 2025 prevede începutul tranziției în 2026 și protejarea rapidă a utilizărilor cu risc ridicat până în 2030. Planul nu indică o dată certă pentru posibilitatea unui atac, ci un proces de pregătire și evaluare continuă.
Importanța inventarului și a calculului de riscuri
Primul pas al organizațiilor trebuie să fie inventarierea criptografică: identificarea tuturor cheilor, certificatelor, protocoalelor și a echipamentelor care utilizează criptografie. Este necesar să se stabilească cine gestionează aceste componente și dacă furnizorii pot realiza actualizări sau înlocuiri.
Decizia privind prioritizarea migrării se face comparând durata de confidențialitate a informațiilor și timpul de înlocuire a sistemelor. În cazul documentelor cu termen îndelungat de valabilitate, așteptarea unor soluții definitive poate fi riscantă.
Controlul accesului, păstrarea limitată a datelor și protejarea copiilor de siguranță rămân măsuri esențiale, indiferent de nivelul de criptare aplicat. În plus, utilizatorii individuali trebuie să actualizeze periodic dispozitivele și să evite soluțiile necunoscute, iar arhivele sensibile trebuie verificate în privința protecției și gestionării cheilor.
Pregătirea pentru era postcuantică depinde de evaluarea corectă a algoritmilor, protocoalelor și de gestionarea componentelor de criptare. În acest context, strategia de colectare și păstrare a datelor pentru decriptare ulterioară rămâne o preocupare majoră a experților în domeniu.

