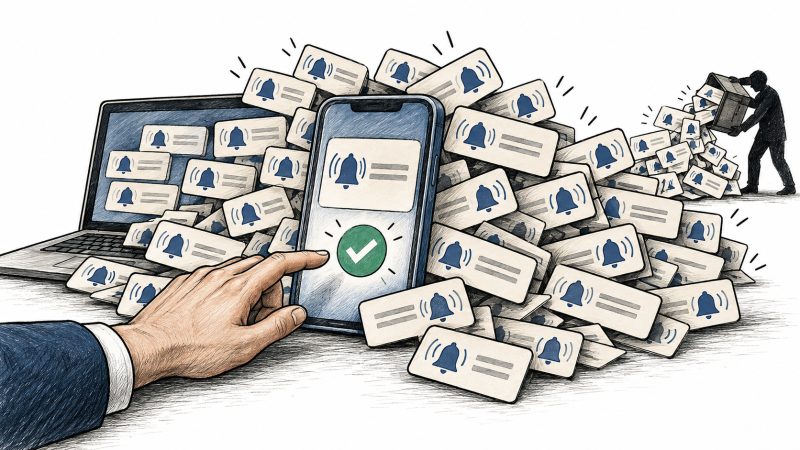
Un nou tip de atac cibernetic vizând sistemele MFA (Multi-Factor Authentication) devine tot mai frecvent în mediul organizațional. Atacatorii folosesc bombardamente constante cu notificări pentru a induce victimelor o reacție automată, punând în pericol procesul de autentificare și securitatea datelor.
Atacul de tip MFA fatigue și modul de funcționare
Metoda nu se axează pe spargerea mecanismului de protecție, ci pe epuizarea reacției umane. Victima primește repetate solicitări de autentificare legale, din aplicația de validare, după ce parola acesteia a fost compromisă sau expusă. Notificările apar din aplicație, fără mesaje false sau pagini de phishing evidente, fiind deci mai greu de identificat ca fiind frauduloase. Dacă se aproba o solicitare, sistemul poate interpreta decizia ca fiind validă, facilitând accesul neautorizat.
De ce începe adesea după compromiterea parolei
Atacul se produce de obicei după ce infractorul cunoaște deja parola utilizatorului. Aceasta poate proveni din phishing, din reutilizarea parolelor sau din bazele de date expuse. În cazul în care parola este corectă, platforma trimite automat solicitarea de autentificare pe telefon. Repetarea acestor cereri permite atacatorului să încerce de multiple ori trecerea verificării suplimentare.
Momentul și contextualizarea atacului
Solicitările de aprobare sunt frecvent trimise în ore târzii pentru a induce confuzie și oboseală. Într-un mediu cu multiple servicii și autentificări zilnice, utilizatorii pot confunda alerta cu o reconectare automată la email sau VPN, ceea ce facilitează aprobarea involuntară. Răspunsurile rapide la notificări simplificate, cu doar două opțiuni, Accept sau Refuz, favorizează greșelile, mai ales dacă detaliile despre solicitare lipsesc sau sunt ambigue.
Sistemele de monitorizare și indicii de compromitere
Pentru echipele de securitate, succesiunea de solicitări poate indica existența unui cont compromis. Înregistrările din jurnalul de activitate pot releva sursa și momentul incidentului, precum și aplicațiile implicate. Dacă mai mulți utilizatori primesc solicitări similare, problematica trebuie abordată la nivel organizațional, nu doar individual, fiind necesară resetarea credentialelor și cercetarea traficului de conectare.
Impactul psihologic și modul în care afectează deciziile
Ambiguitatea notificărilor face dificilă identificarea originei solicitării. Mulți utilizatori pot considera erorile de sincronizare sau problemele IT ca fiind normale, încercând să elimine alerta acceptând solicitarea. În plus, percepția că notificarea nu ar fi afișată fără un motiv legitim creează un sentiment fals de siguranță. Procesul de oboseală și presiune poate determina acceptarea accidentală a cererii, chiar și la utilizatori atenți.
Cunoașterea și exploatarea de către atacatori
Infractorii profită și de diferențele de ritm între activitatea de zi cu zi și măsurile de securitate. În cazul unor campanii bine orchestrate, pot trimite apeluri telefonice, prezentând apelantul ca fiind tehnician sau reprezentant al companiei, pentru a valida o solicitare deja primită pe telefon. Informațiile folosite provin din breșe anterioare, rețele profesionale sau mesaje furate, iar tonul calm și detaliile tehnice sporesc credibilitatea apelului.
Ce trebuie să facă utilizatorii în cazul unui incident
Primul răspuns recomandat este apăsarea butonului Refuz și raportarea incidentului către echipa IT. Schimbarea parolei, închiderea sesiunilor active și verificarea jurnalelor de conectare sunt pași esențiali. În cazul aprobării accidentale, este necesară informarea rapidă a departamentului de securitate pentru a acționa în consecință.
Protocol pentru verificarea solicitărilor de suport
Organizația trebuie să stabilească reguli clare pentru autentificări de suport. Verificarea identității tehnicianului se face prin tichete sau canale de comunicare internă. Nu trebuie cerute parole sau aprobări pentru conectări neinițiate inițial de utilizator. Confirmările false din partea unor persoane apropiate trebuie să fie tratate cu precauție, indiferent de informațiile prezentate telefonic.
Importanța detectării și reacției la solicitări
Refuzul prompt și raportarea devin primele și cele mai importante măsuri după ce se constatată o tentativă de atac MFA. Înlocuirea parolei și blocarea sesiunilor active reduc riscul compromiterii. În plus, reducerea frecvenței notificărilor și afișarea clară a informațiilor despre sursă, aplicație și locație pot ajuta utilizatorii să distingă solicitările legitime de cele frauduloase.
Un astfel de atac, de tip push bombing, reprezintă o metodă eficientă de a exploata reacțiile umane și de a ocoli mecanismele de securitate ale autentificării în doi pași.

