Uniunea Europeană a adoptat reguli noi pentru siguranta dispozitivelor conectate la internet, stabilind obligații pentru producători legate de comunicarea duratei suportului pentru actualizări și raportarea vulnerabilităților. În ciuda acestor măsuri, prevederile complete vor intra în vigoare din decembrie 2027, iar din octombrie 2026 va fi obligatorie raportarea vulnerabilităților și a incidentelor grave.
Termene și obligații pentru producători
Majoritatea cerințelor ale Cyber Resilience Act vor fi aplicabile începând cu 11 decembrie 2027. Până atunci, producătorii trebuie să raporteze vulnerabilități exploatate și incidente de securitate active în termen de 24 de ore pentru notificarea inițială și 72 de ore pentru raportul complet. Aceste raportări se vor face pe o platformă europeană administrată de ENISA, agenția UE pentru securitate cibernetică, în colaborare cu echipele naționale.
Producția de echipamente radio și calendarul aplicării
Unele categorii de echipamente radio conectate sunt deja supuse unor cerințe de securitate europene din august 2025, prevăzute în Directiva privind echipamentele radio și Regulamentul delegat 2022/30. Acestea includ protecția rețelelor, a datelor personale și prevenirea fraudei, dar vor fi înlocuite de regulile din cadrul Cyber Resilience Act în decembrie 2027.
Limitări legate de actualizarea dispozitivelor vechi
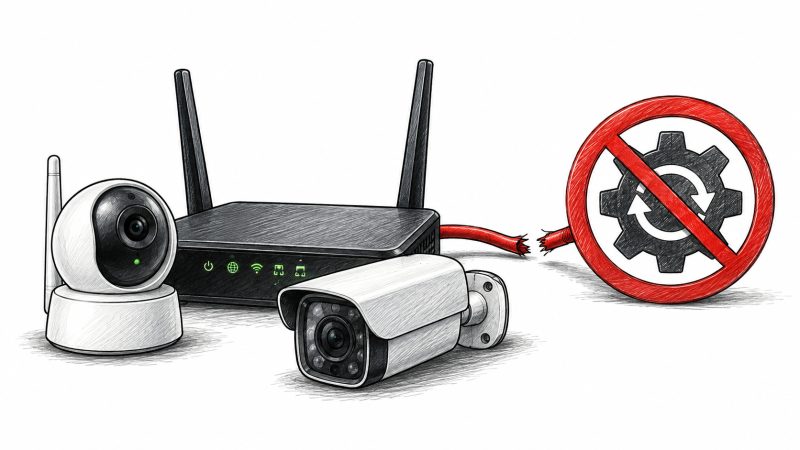
Noile reguli nu obligă automat producătorii să reaprovizioneze actualizări pentru dispozitivele retrase din producție. Dispozițiile tranzitorii acoperă echipamentele introduse pe piață înainte de aplicarea noilor reguli. Astfel, unele echipamente vechi vor putea fi folosite fără suport de securitate actualizat, fără a fi reintroduse în programul oficial de suport.
Gestionarea dispozitivelor fără suport și recomandări practice
Transferul în condiții de siguranță pentru dispozitivele fără actualizări implică identificarea modelului și a versiunii de firmware. În cazul routerelor, dezactivarea administrării de la distanță, eliminarea redirecționărilor și oprirea funcției UPnP pot reduce riscul de atac. Reinstruirea parolelor și utilizarea parolelor unice rămân măsuri importante pentru securitate.
Pentru camerele IP, izolarea într-o rețea separată sau configurarea VLAN-urilor contribuie la limitarea expunerii. Dispozitivele cu posibilitate de înregistrare locală pot fi utilizate fără acces permanent la cloud, dar vulnerabilitățile firmware-ului rămân. Instalarea unui firmware alternativ, precum OpenWrt, poate prelungi perioada de utilizare pentru modele compatibile, dar necesită cunoștințe tehnice și implică riscuri.
În cazuri de vulnerabilități cunoscute sau de incapacitate de izolare eficientă, înlocuirea dispozitivului devine recomandată. La achiziție, consumatorii trebuie să verifice perioada de suport garantată și să adopte măsuri pentru protecție, precum ștergerea configurației și predarea responsabilă a echipamentului folosit la centrele speciale de colectare.
Responsabilitatea economică și durata de viață a dispozitivelor
Problema fundamentală vizează costul înlocuirii dispozitivelor abandonate prematur din cauza deciziilor producătorilor. Durata de funcționare conectată la suportul software face ca durata reală de utilizare a unui device să fie influențată de politicile de actualizare ale companiei, nu doar de rezistența hardware.
Cyber Resilience Act încearcă să introducă măsuri de transparență și obligații explicite privind durata suportului pentru a preveni apariția unor generații de dispozitive abandonate. Până la implementarea efectivă, utilizatorii trebuie să facă diferența între durata fizică și condițiile de utilizare în siguranță.
O experiență comună evidențiază că un router care funcționează zece ani, dar beneficiază de actualizări doar trei, nu poate asigura o utilizare sigură pentru un deceniu întreg. Într-o economie digitală, siguranța software devine la fel de critică precum fiabilitatea hardware, iar responsabilitatea pentru menținerea actualizărilor nu mai poate fi exclusiv a utilizatorului.

