Analiză despre vulnerabilitățile comunicațiilor prin satelit și măsurile de protecție
În contextul extinderii utilizării sateliților pentru comunicații comerciale și militare, problemele de securitate devin din ce în ce mai evidente. Un incident semnificativ înregistrat în 2022 a reliefat vulnerabilitățile rețelelor de satelit și importanța măsurilor de protecție adecvate.
Componenta infrastructurii satelitare și rolul acesteia
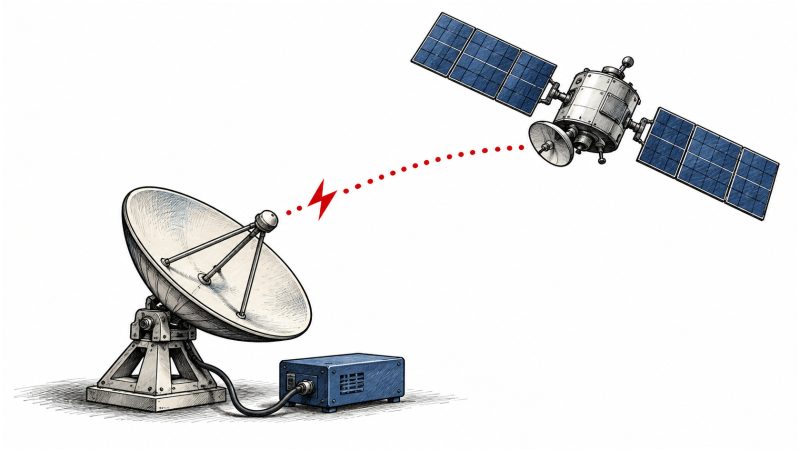
Serviciile de comunicații prin satelit implică mai multe elemente. Segmentul spațial realizează transmisiunea semnalului, în timp ce infrastructura de la sol gestionează și conectează datele. Terminalele utilizatorilor permit accesul la serviciu. Aplicațiile pentru configurare, autentificare, facturare și suport operational completează ecosistemul.
Defecțiunile unui component pot afecta serviciul în mod diferit. Atacurile asupra conturilor clientului nu permit controlul asupra satelitului, dar compromit sistemele de management și administrare de la sol. Protejarea acestor sisteme centralizate este esențială pentru continuitatea serviciilor.
Evaluările de securitate întreprinse de ENISA în 2025 arată că protecția trebuie să acopere întregul ciclu de viață al sateliților, de la dezvoltare la retragere, deoarece vulnerabilitățile pot apărea în orice etapă.
Riscurile asociate unui incident și impactul acestora
Un incident recent, atacul asupra rețelei KA-SAT din 2022, a afectat mii de utilizatori din Ucraina și zeci de mii din Europa. Atacul a fost inițiat în urma unei configurații incorecte a unui echipament VPN, care a permis accesul unui intruz în segmentul de management. Obiectivul a fost suprascrierea datelor din memoria modemurilor, ceea ce a împiedicat dispozitivele să mai funcționeze în rețea.
Declarațiile atrag atenția că, deși satelitul nu a fost vizat direct, accesul la echipamentele de la sol a fost suficient pentru a perturba serviciul. În cazul acestui tip de atac, timpul de răspuns și măsurile de recuperare pot fi critice, în special dacă terminalul afectat reprezintă singura cale de comunicare a utilizatorului.
Atacul a fost atribuit Federației Ruse, în mai 2022, de către Uniunea Europeană, fiind semnalat că a avut loc cu o oră înainte de invazia în Ucraina. Operatorul a explicat că mecanismul de intruziune s-a bazat pe accesul la configurații de management și utilizarea inteligentă a comenzilor administrative legale.
Diferența între bruiaj și atacuri cibernetice
Comunicațiile prin satelit pot fi vulnerabile atât la bruiaj, cât și la atacuri cibernetice, dar aceste riscuri trebuie abordate diferit. Bruiajul interferează recepția prin emiterea de semnale radio de putere suficientă pentru a bloca semnalul, în timp ce atacurile cibernetice vizează software-ul, acreditările sau sistemele de control.
Criptarea datelor asigură confidențialitatea, dar nu garantează continuitatea serviciului în fața unui bruiaj puternic. O conexiune criptată poate fi interceptată sau blocată dacă interferența radio depășește anumite limite. Astfel, protecția trebuie să acopere și autentificarea sursei și gestionarea cheilor criptografice.
Inițiative precum cele dezvoltate de ESA vizează securizarea sistemelor spațiale, inclusiv managementul și criptarea pe durata misiunii. În cazul unei breșe de siguranță, mecanismele trebuie să permită înlocuirea rapidă a cheilor și actualizarea componentelor.
Impactul dependentei și măsuri de mitigare
O infrastructură cu multiple sateliți poate asigura redundanță, însă vulnerabilitățile comune precum software-ul sau sisteme de control partajate pot fi exploatate pentru a compromite întregul ecosistem. Pierderea unui satelit nu echivalează automat cu pierderea serviciului dacă este implementată o arhitectură resilientă.
Pentru clienți, protecția începe cu implementarea unor practici de securitate la nivelul terminalelor. Extractarea acreditărilor default, restrângerea drepturilor de administrare și verificarea regulată a actualizărilor sunt măsuri esențiale pentru reducerea riscurilor.
Evaluarea riscurilor trebuie să ia în considerare și elementele asupra cărora organizația nu are control direct, precum serviciile furnizorului și sistemele de management de la sol.
Construirea unui sistem de rezervă funcțional
Un client trebuie să configureze conexiuni alternative, precum o linie de rezervă prin fibră optică, pentru a menține continuitatea. Testele de funcționare a acestor alternative trebuie realizate periodic, inclusiv simulări de întreruperi deliberate.
Procesele trebuie să definească clar prioritățile, limitările și nivelurile de serviciu pentru fiecare scenariu de avarie. Instalarea și verificarea procedurilor de comutare asigură rapiditatea răspunsului, reducând impactul asupra operațiunilor.
Delimitarea responsabilităților între client și operator, precum și monitorizarea timpului de comutare, contribuie la menținerea și îmbunătățirea planurilor de continuitate.
Inițiative europene și standarde de siguranță
Programul IRIS², dezvoltat la nivel european, urmărește crearea unui sistem de comunicații satelitare sigure și reziliente pentru utilizări guvernamentale și comerciale. Proiectul reflectă preocuparea pentru autonomia tehnologică și reducerea dependenței de infrastructura din afara Uniunii.
Acest proiect nu elimină însă necesitatea măsurilor de securitate la nivelul terminalelor și al proceselor de operare. Încrederea în un astfel de sistem se construiește pe arhitectură robustă, testată și administrată corespunzător.

