Atacurile ucrainene asupra centrelor de date Yandex și impactul asupra traficului automat
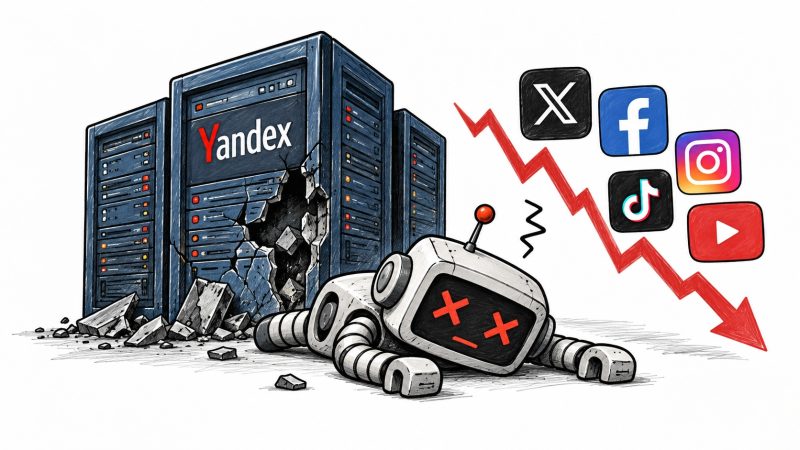
În octombrie 2026, Ucraina a lansat mai multe atacuri asupra infrastructurii companiei Yandex, afectând trei centre de date situate în Rusia. Aceste incidente au vizat în special infrastructura de servicii cloud și platforme digitale utilizate de companie, precum servicii de transport, plăți și livrări.
Primul atac a avut loc pe 8 octombrie în orașul Sasovo, urmat de un alt incident în regiunea Kaluga pe 9 octombrie și, în cele din urmă, o lovitură în Vladimir pe 11 octombrie. Toate aceste atacuri au vizat infrastructura utilizată pentru operațiuni critice ale companiei.
Yandex, cel mai mare furnizor de servicii digitale din Rusia, operează o gamă largă de platforme, inclusiv infrastructură cloud, aplicații de navigație și tehnologii bazate pe inteligență artificială. Perturbarea centrelor sale de date poate afecta funcționarea serviciilor utilizate zilnic de milioane de ruși și poate genera inconveniente semnificative în domeniul economiei digitale locale.
Organizația NetBlocks, specializată în monitorizarea conectivității la internet, a constatat o întrerupere prelungită a serviciilor Yandex după atacuri, fără indicii de restabilire rapidă a infrastructurii afectate. În același timp, au început să circule informații conform cărora traficul generat de roboții automați ai companiei, folosiți pentru indexarea web și alte operațiuni automatizate, ar fi scăzut cu peste 99% în comparație cu perioada anterioară atacurilor.
Această scădere a traficului automat a alimentat speculațiile privind diminuarea activităților de propagandă online, în special pe platforme precum X (fost Twitter), Facebook și altele. Unii observatori au sugerat că, dacă serverele au fost scoase din funcțiune și traficul de roboți a fost redus drastic, acest lucru ar putea explica și reducerea considerabilă a influenței propagandistice rusești în spațiul digital occidental.
Ulterior, informațiile despre dispariția aproape completă a activităților automate și a conturilor false s-au răspândit rapid. Europarlamentarul ceh Tomáš Zdechovský a distribuit o statistică care indică o reducere cu 56% a activităților online favorabile partidului german AfD. În Statele Unite, au apărut, de asemenea, observații privind scăderea reacțiilor favorabile mișcării conservatoare, în urma evenimentelor.
Președintele ucrainean Volodimir Zelenski a afirmat că reducerea activității boților ar putea contribui la diminuarea polarizării și a tonului ostil pe platformele sociale. Totuși, aceste interpretări au fost contestate de specialiști care atrag atenția asupra diferenței dintre dispariția traficului generat de roboți de indexare și eliminarea unor rețele întregi de conturi false sau de propagandă.
De ce dispariția traficului automat nu echivalează cu eliminarea propagandei
Analiza tehnică a arătat că termenul „bot” include atât programe legitime, precum cei folosiți de motoarele de căutare pentru indexare, cât și conturi automate de propagandă sau de dezinformare. În cazul Yandex, scăderea de peste 99% a traficului generat de roboții de indexare nu implică neapărat eliminarea conturilor de propagandă sau influență online.
Specialiști în domeniul securității digitale subliniază că activitatea roboților de indexare, precum cei folosiți de Google, Bing sau Yandex, poate fi afectată temporar de întreruperi tehnice, fără a indica o dispariție totală a conturilor automate care difuzează informații false. Astfel, reducerea traficului de pe platformă nu înseamnă neapărat reducerea campaniilor de influență coordonate din Rusia.
Experți care monitorizează campaniile de dezinformare, precum cei implicați în inițiativa AntiBot4Navalny, contestă interpretarea că atacurile ar fi avut ca efect dispariția totală a rețelelor de propagandă automate. Ei susțin că traficul total provenit din Rusia nu a înregistrat o scădere proporțională cu cifra de 99% menționată, fiind în continuare la niveluri comparabile celor din perioadele anterioare incidente.
În plus, profilerii explică faptul că operațiunile de influență online pot folosi infrastructură cloud din diverse țări, servere intermediare și rețele de proxy, ceea ce face dificilă atribuirea traficului unei anumite locații sau origini.
Pentru România, această situație evidențiază dificultățile în identificarea campaniilor coordonate de dezinformare. O activitate de propagandă masivă poate utiliza mii de conturi și infrastructuri variate, iar dispariția traficului automat de indexare nu indică, în mod obligatoriu, eliminarea totală a rețelelor de influență.
Concluzii și limite ale interpretărilor tehnologice
Declanșarea unei scăderi de 99% a traficului automat al Yandex a fost considerată, inițial, un indicator al reducerii operațiunilor de propagandă. Însă, analiza tehnică și expertiza în domeniu arată că această cifră reflectă mai mult întreruperile temporare ale activității roboților de indexare decât dispariția totală a conturilor false sau campaniilor de influență online.
Efectele asupra infrastructurii digitale rusești pot fi reale, însă nu există încă dovezi clare că atacul a eliminat aproape complet rețelele coordonate de propagandă. În realitate, complexitatea tehnologică a operațiunilor de influență și diversitatea infrastructurii folosite fac dificilă cuantificarea exactă a impactului acestor incidente.
Până în prezent, analiza sugerează că scăderea de 99% a traficului nu poate fi interpretată automat ca semn al dizolvării complete a campaniilor de dezinformare și influență digitală provenite din Rusia.

